
تتابع جريدة مانشيت تفاصيل «هجوم سيبراني يستهدف مخازن المؤسسة الفرنسية للدم ويثير مخاوف بشأن سلامة المنتجات الدموية»، في ضوء المعلومات المتاحة حتى الآن، مع الحرص على تقديم الوقائع المؤكدة وتجنب أي معلومات غير موثقة.
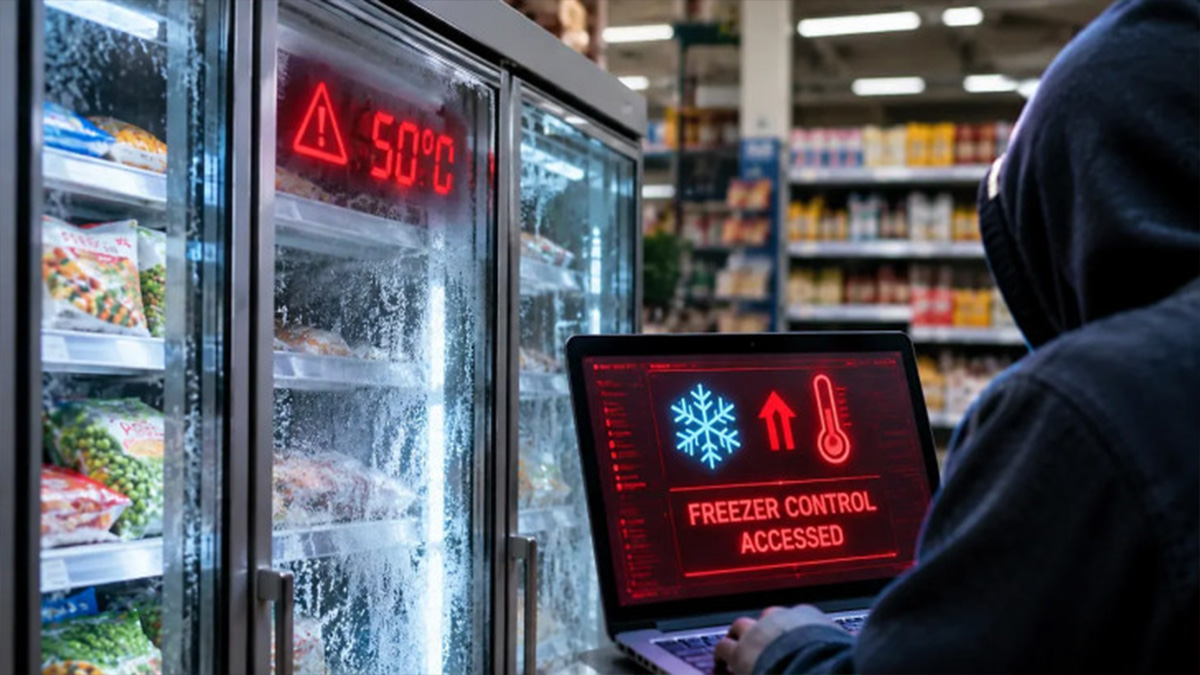
تعرضت شركة Coolworld، المتخصصة في حلول التبريد والمتعاقدة مع المؤسسة الفرنسية للدم (EFS)، لهجوم سيبراني خلال ليلة الأول إلى الثاني من نوفمبر 2026، يُشتبه في أن قراصنة معلوماتيين تمكنوا خلاله من التلاعب بإعدادات عدد من غرف التبريد المخصصة لحفظ المنتجات الدموية، وفق ما أوردته صحيفة لو كانار أونشينيه الفرنسية.
وبحسب المعلومات المنشورة، عمد المهاجمون إلى تغيير درجات الحرارة المضبوطة في بعض منشآت التبريد عن بُعد، إذ يُعتقد أنهم رفعوا الإعدادات من نحو 30 درجة تحت الصفر إلى 110 درجات مئوية. ولا يعني ذلك بالضرورة أن المنتجات الدموية وصلت فعلياً إلى هذه الدرجة، بل يتعلق الأمر بدرجات الحرارة التي أُدخلت في أنظمة التحكم.
وقد جرى اكتشاف الاختراق من قبل تقني كان في فترة المناوبة، ما سمح بالتدخل السريع واحتواء الحادث قبل تسجيل تداعيات تشغيلية، وفق المعلومات التي نقلتها الصحيفة عن وزارة الصحة الفرنسية.
وتكتسي الواقعة حساسية خاصة بالنظر إلى طبيعة المنتجات المحفوظة داخل هذه المنشآت، إذ أشارت المعلومات المنشورة إلى وجود بلازما دم مجمدة مخصصة لعمليات نقل الدم ضمن المنتجات المعنية. ويخضع حفظ هذه المواد لشروط صحية دقيقة، حيث يمكن لأي اضطراب مطول في سلسلة التبريد أن يجعلها غير صالحة للاستعمال، ويؤثر بالتالي على توفرها.
ومع ذلك، لم تُسجل، وفق المعطيات المتاحة، أي عمليات إتلاف لمنتجات دموية أو اضطرابات في عمليات نقل الدم. كما لا توجد مؤشرات، حتى الآن، على أن الأنظمة المعلوماتية للمؤسسة الفرنسية للدم تعرضت لاختراق مباشر، إذ تشير المعلومات إلى أن الهجوم استهدف الشركة المتعاقدة معها، والمسؤولة عن توفير معدات التبريد أو صيانتها، ولا سيما في منطقة بورغون-فرانش-كونتي.
ويعيد هذا الحادث تسليط الضوء على المخاطر التي تواجه المؤسسات الصحية بسبب اعتمادها المتزايد على مزودي الخدمات التقنية الخارجيين، إذ قد يؤدي اختراق أنظمة أحد المتعاقدين إلى تهديد تجهيزات حيوية، حتى في غياب اختراق مباشر للأنظمة المعلوماتية للمؤسسة الصحية نفسها.
وفي المقابل، لم يُعلن عن أي تسريب لبيانات شخصية تخص المتبرعين بالدم أو المرضى، كما لم تتوفر معلومات بشأن هوية المهاجمين أو الطريقة التي استخدموها لتنفيذ الاختراق. ولا تزال تساؤلات قائمة بشأن عدد غرف التبريد المتضررة، ومدة التلاعب بإعداداتها، والتدابير الأمنية التي اتُخذت عقب الحادث.
وتكشف هذه الواقعة أن التهديدات السيبرانية لم تعد تقتصر على سرقة البيانات أو تعطيل الأنظمة المعلوماتية وطلب الفدية، بل باتت قادرة، من خلال استهداف أنظمة التحكم والتجهيزات المتصلة، على إحداث مخاطر مادية محتملة تمس سلامة المنتجات الطبية واستمرارية الخدمات الصحية.
وتعمل الجهات المعنية على استكمال المتابعة والتحقق من التفاصيل المرتبطة بالموضوع، بينما تبقى البيانات الرسمية هي المرجع الأساسي لأي تطورات جديدة أو قرارات لاحقة.
وتواصل جريدة مانشيت متابعة المستجدات، وسيتم تحديث هذا الخبر فور ورود معلومات إضافية موثوقة، مع الالتزام بالدقة والوضوح واحترام حقوق جميع الأطراف.